Domain lohc-modul.de kaufen?
Wir ziehen mit dem Projekt
lohc-modul.de um.
Sind Sie am Kauf der Domain
lohc-modul.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lohc-modul.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Welche Vorteile bietet eine effiziente Programmierung für die Entwicklung neuer Software?
Effiziente Programmierung ermöglicht eine schnellere Entwicklung von Software, da weniger Zeit für das Schreiben und Testen des Codes benötigt wird. Zudem führt effiziente Programmierung zu einer besseren Performance der Software, da Ressourcen optimal genutzt werden. Schließlich können durch effiziente Programmierung auch Kosten gespart werden, da weniger Aufwand für die Wartung und Optimierung der Software erforderlich ist. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
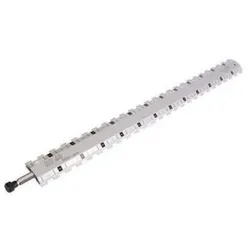
Horl3 Pro LehreHorl3 Pro Lehre Mit sechs einstellbaren Schleifwinkeln eröffnet die HORL ®3 Pro Lehre völlig neue Möglichkeiten für alle, die extreme Ansprüche an ihre Messer haben. Zum präzisen Schleifen von Spezialklingen aus zähen und harten Messerstählen. Die Einzigartigkeit der HORL ®3 Pro Lehre liegt im Verborgenen. Durch das Drücken auf die gerillte Fläche an der Unterseite der Schleiflehre lassen sich drei Positionen für sechs verschiedene Winkel einstellen. Passend mit Horl3. Horl ist eine Familien-Innovationsschmiede am Fuße des Schwarzwalds mit über 25 Jahren Erfahrung auf dem Messerschärfgebiet.119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Online-Programmierung die Entwicklung von Software-Anwendungen erleichtern?
Die Online-Programmierung ermöglicht es Entwicklern, von überall auf der Welt zusammenzuarbeiten und gemeinsam an Projekten zu arbeiten. Durch die Verwendung von cloudbasierten Tools können Entwickler schnell auf Ressourcen zugreifen und ihre Arbeit effizienter gestalten. Außerdem ermöglicht die Online-Programmierung eine einfachere Versionskontrolle und Zusammenarbeit bei der Entwicklung von Software-Anwendungen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Welche Software für KNX Programmierung?
Welche Software für KNX Programmierung? Es gibt verschiedene Softwarelösungen für die Programmierung von KNX-Systemen, darunter ETS (Engineering Tool Software) von KNX Association, die als Standardwerkzeug für die Programmierung von KNX-Installationen gilt. Es gibt auch alternative Softwarelösungen von Drittanbietern wie Gira X1 oder Jung Facility Pilot, die ebenfalls zur Programmierung von KNX-Systemen verwendet werden können. Die Wahl der Software hängt oft von persönlichen Vorlieben, Erfahrung und den Anforderungen des Projekts ab. Es ist ratsam, sich mit den verschiedenen verfügbaren Optionen vertraut zu machen und diejenige auszuwählen, die am besten zu den individuellen Bedürfnissen passt. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Issendorff, Aktor, Unterputz-Modul LCN-UPP mit Erw. Programmierung (Dimmaktor)Das LCN-UPP Unterputz-Modul ist ein Sensor-Aktor-Modul des LCN-Bussystems. Es verfügt über zwei schalt- bzw. dimmbare elektronische Ausgänge für 230 V. Zwei weitere Ausgänge sind simuliert und nicht nach aussen geführt, können jedoch für die Programmierung genutzt werden. Weiterhin verfügt das LCN-UPP über T- und I-Anschlüsse zum Anschluss weiterer LCN-Sensoren und -Aktoren. Das interne Betriebsprogramm kann mit der LCN-Systemsoftware LCN-PRO frei parametriert werden. Installiert wird das LCN-UPP dezentral in tiefen Schalter-, Verteiler- oder Elektronikdosen. Anwendungsgebiete: - Hochwertige Lichtsteuerungen auf Theater-Niveau mit aufwändigen Lichteffekten. - Steuerung von Beschattungen wie Jalousien oder Rollladen. - Einzelraumregelung für Kühlung, Heizung oder Lüftung. - Zugangskontrolle mit IR-Fernsteuerung und Transponder. - Automatiksteuerungen mit vielen Zeitgebern und Verknüpfungen. - Tableauanlagen mit vier Stati-LED und hierarchischen Verknüpfungen von Berechtigungen und Anzeigen. - Alarmanlagen, auch mit mehreren Zonen und komplexen Bedingungen, Blockschloss, Voralarm, usw. - Verknüpfungen über Gewerkegrenzen hinweg: Beleuchtung, Beschattung, Alarm, Zutritt usw. - Hohe Funktionalität bei kostengünstiger Mehrfachnutzung von Sensoren und Aktoren. Alle Funktionen können unabhängig genutzt werden und stehen deshalb gleichzeitig zur Verfügung.201,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Welche Vorteile bietet eine effiziente Programmierung für die Entwicklung neuer Software?
Effiziente Programmierung ermöglicht eine schnellere Entwicklung von Software, da weniger Zeit für das Schreiben und Testen des Codes benötigt wird. Zudem führt effiziente Programmierung zu einer besseren Performance der Software, da Ressourcen optimal genutzt werden. Schließlich können durch effiziente Programmierung auch Kosten gespart werden, da weniger Aufwand für die Wartung und Optimierung der Software erforderlich ist. **
-
Wie kann die Online-Programmierung die Entwicklung von Software-Anwendungen erleichtern?
Die Online-Programmierung ermöglicht es Entwicklern, von überall auf der Welt zusammenzuarbeiten und gemeinsam an Projekten zu arbeiten. Durch die Verwendung von cloudbasierten Tools können Entwickler schnell auf Ressourcen zugreifen und ihre Arbeit effizienter gestalten. Außerdem ermöglicht die Online-Programmierung eine einfachere Versionskontrolle und Zusammenarbeit bei der Entwicklung von Software-Anwendungen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Horl3 Pro LehreHorl3 Pro Lehre Mit sechs einstellbaren Schleifwinkeln eröffnet die HORL ®3 Pro Lehre völlig neue Möglichkeiten für alle, die extreme Ansprüche an ihre Messer haben. Zum präzisen Schleifen von Spezialklingen aus zähen und harten Messerstählen. Die Einzigartigkeit der HORL ®3 Pro Lehre liegt im Verborgenen. Durch das Drücken auf die gerillte Fläche an der Unterseite der Schleiflehre lassen sich drei Positionen für sechs verschiedene Winkel einstellen. Passend mit Horl3. Horl ist eine Familien-Innovationsschmiede am Fuße des Schwarzwalds mit über 25 Jahren Erfahrung auf dem Messerschärfgebiet.119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sommer, Frank: Shell-ProgrammierungShell-Programmierung , Das umfassende Handbuch. Für Bourne-, Korn- und Bourne-Again-Shell (bash). Ideal für alle UNIX-Admins (Linux, macOS) , Radlager > Sportfederung , Auflage: 7. Auflage, Erscheinungsjahr: 20220609, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Sommer, Frank~Kania, Stefan~Wolf, Jürgen, Edition: REV, Auflage: 22007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 868, Themenüberschrift: COMPUTERS / System Administration / Linux & UNIX Administration, Keyword: Terminal; grep; awk; sed; Programmieren; Entwickeln; Reguläre Ausdrücke regular expressions; Ubuntu; Arch Gentoo; Shell-Scripting; Kommandozeile; Scripte Skripte; Hand-Buch lernen Wissen Tipps Kurse Grundlagen Tutorials Workshops; LPIC; Automatisierung; Bash; Linux; UNIX, Fachschema: Betriebssystem (EDV)~Operating System~EDV / Theorie / Allgemeines~Informatik~Linux / Programmierung~Programmiersprachen~Shell (EDV)~Unix / Programmierung~Betriebssystem (EDV) / Linux~Linux~Unix / Linux, Fachkategorie: Systemadministration, Sprache: Deutsch, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Linux, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 246, Breite: 181, Höhe: 54, Gewicht: 1722, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2674210, Vorgänger EAN: 9783836263467 9783836240871 9783836223102 9783836216500 9783836211574, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5378344,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Welche Software für KNX Programmierung?
Welche Software für KNX Programmierung? Es gibt verschiedene Softwarelösungen für die Programmierung von KNX-Systemen, darunter ETS (Engineering Tool Software) von KNX Association, die als Standardwerkzeug für die Programmierung von KNX-Installationen gilt. Es gibt auch alternative Softwarelösungen von Drittanbietern wie Gira X1 oder Jung Facility Pilot, die ebenfalls zur Programmierung von KNX-Systemen verwendet werden können. Die Wahl der Software hängt oft von persönlichen Vorlieben, Erfahrung und den Anforderungen des Projekts ab. Es ist ratsam, sich mit den verschiedenen verfügbaren Optionen vertraut zu machen und diejenige auszuwählen, die am besten zu den individuellen Bedürfnissen passt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.